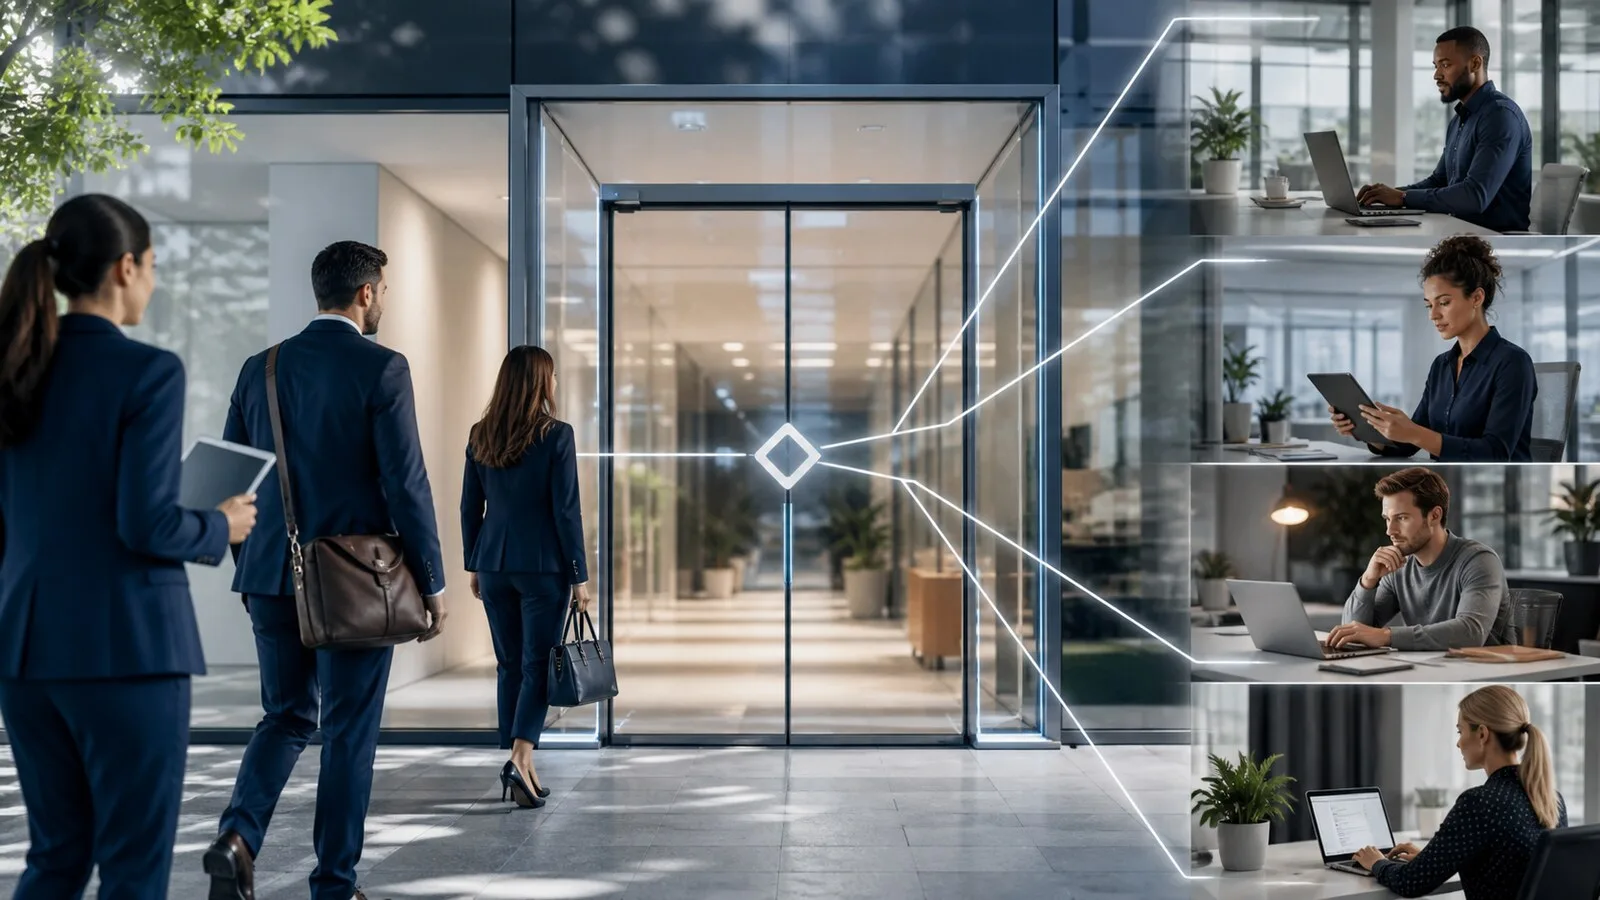
Ein Vertriebsportal trennt Mitarbeiter, Kunden und Magento-Administratoren sinnvoll voneinander. Gleichzeitig entsteht ein weiterer Kontolebenszyklus. SAML Single Sign-on verbindet die Mitarbeiterkonten mit dem Identity Provider des Unternehmens. Der Vertrieb nutzt die gewohnte Firmenanmeldung, während Magento weiterhin Kundenbereiche und Shopberechtigungen steuert.
Ablauf der Anmeldung
Ist das SoftwareSilo SAML-Add-on aktiviert, führt die Mitarbeiter-Anmeldeseite zum hinterlegten Identity Provider. Nach erfolgreicher Authentifizierung sendet dieser eine signierte SAML-Antwort an den Assertion-Consumer-Endpunkt von Magento. Magento liest die zugeordneten Attribute, ermittelt das Mitarbeiterkonto und eröffnet die Sitzung.
Service-Provider-ID, Identity-Provider-ID, Login-URL, Logout-URL und öffentliches Zertifikat müssen auf beiden Seiten übereinstimmen. Als Reply-URL dient /staff_saml/index/callback, für den Logout /staff_saml/index/logout unter der jeweiligen Shopdomain.
Identität und Rechte getrennt zuordnen
Das Add-on kann IdP-Attribute für E-Mail, Vorname, Nachname, Gruppe und Website-Code zuordnen. Die E-Mail identifiziert üblicherweise das Mitarbeiterkonto. Gruppenwerte können anschließend auf kontrollierte Sales-Staff-Eigenschaften abgebildet werden, etwa:
- Zugriff auf zugeordnete oder alle erlaubten Kunden;
- Berechtigung zum Anlegen von Kunden;
- Berechtigung zum Ändern von Warenkorbpreisen;
- interne Mitarbeitergruppe in Magento.
Ein Standardgruppenwert greift, wenn die SAML-Antwort kein passendes Gruppenattribut enthält. Diese Rolle sollte möglichst geringe Rechte besitzen und niemals als versteckte Administratorrolle dienen.
Passwort-Login bewusst abschalten
Während der Einrichtung ist ein zusätzlicher Login mit Benutzername und Passwort als Rückweg hilfreich. Sobald Metadaten, Zertifikat und Zuordnungen zuverlässig funktionieren, kann der Passwort-Login für Mitarbeiter deaktiviert werden.
Dazu gehört ein Notfallablauf: Wer darf den Zugang bei einem Ausfall des Identity Providers wiederherstellen? Wie wird die Änderung freigegeben und anschließend zurückgenommen? Die Magento-Adminanmeldung ist davon getrennt; das Add-on betrifft die Sales-Staff-Konten.
Mitarbeiterwechsel weiterhin in Magento behandeln
SSO zentralisiert die Anmeldung, löst aber nicht die Kundenzuständigkeit. Bei einem Austritt sollten Sie:
- den Benutzer beim Identity Provider deaktivieren;
- das Magento-Mitarbeiterkonto sperren oder prüfen;
- primäre und weitere Kundenzuordnungen übertragen;
- historische Auftragszuordnungen erhalten;
- separate API-Zugänge widerrufen;
- eine neue Anmeldung des alten Kontos ausschließen.
Die Portfolioseite beschreibt Kunden bei einem Mitarbeiterwechsel neu zuordnen.
Konfigurationscheckliste
- Auf beiden Seiten die endgültige HTTPS-Shopadresse verwenden.
- IDs und aktuelles Signaturzertifikat exakt übernehmen.
- Zunächst eine kleine Pilotgruppe anbinden.
- JSON-Gruppenzuordnung und daraus entstehende Rechte prüfen.
- Login, Logout, abgelaufene Antwort, gesperrtes Konto und fehlende Gruppe testen.
- Bei websitebezogenen Konten jede Website einzeln prüfen.
- Verantwortlichkeit und Erneuerungstermin des Zertifikats dokumentieren.
SAML ist ein separates Add-on zu SoftwareSilo Sales Staff. Es ersetzt eine zusätzliche Passwortanmeldung, während Magento Kundenumfang, Bestellrechte und Vertriebszuordnung verwaltet.